

企业网站数据库访问实操指南
日期 : 2026-10-12 23:56:21
企业网站的数据访问,问题通常不在“能不能连上”,而在“能不能安全、稳定、可控地连”。本指南给出从选型、连接管理、分层架构,到代码落地、安全加固、性能优化的完整路径,以 PHP + PDO 为例提供可直接改用的实现,末尾附上线运维检查清单。
核心原则:让数据库访问只发生在一个收口位置,并且永远使用预处理与参数绑定,绝不拼接用户输入。
-
为什么必须规范数据访问
企业网站建设进入运营期后,数据访问的隐患往往以两种形态爆发:一是安全,二是稳定性。直接裸连、SQL 散落各处的写法,在流量和数据量起来后难以支撑。
- 注入风险:用户输入直接拼接进 SQL,成为最常见的漏洞入口;一次失守即可造成数据泄露。
- 难维护:SQL 写在模板和控制器里,改表结构、改权限时牵一发动全身,无人敢动。
- 并发差:每个请求都新建数据库连接,高峰期连接数被击穿,数据库拒绝服务。
- 不可审计:谁改了什么数据无迹可循,出问题无法定位与追责。
规范化的价值正好对应这四个痛点:安全可控、职责清晰、性能可度量、行为可追溯。它并非额外的工程负担,而是把连接、SQL、事务、日志都收口到固定位置,让后续每一个改动都可预期。
-
数据库选型与连接设计
-
选型与适用场景
|
数据库
|
特点
|
适合场景
|
不宜场景
|
|---|---|---|---|
|
MySQL
|
生态最成熟,InnoDB 事务,运维资料丰富
|
通用企业业务、电商、内容管理
|
极复杂报表分析
|
|
MariaDB
|
MySQL 兼容分支,性能与优化持续演进
|
需要 MySQL 兼容且倾向开源维护
|
团队已深度依赖 MySQL 专有特性
|
|
PostgreSQL
|
强事务、复杂查询、JSON 与地理扩展
|
数据密集型、报表、多表关联分析
|
轻量普通官网(成本偏高)
|
|
SQLite
|
单文件嵌入式,零运维
|
内网工具、低并发内部系统
|
高并发对外业务
|
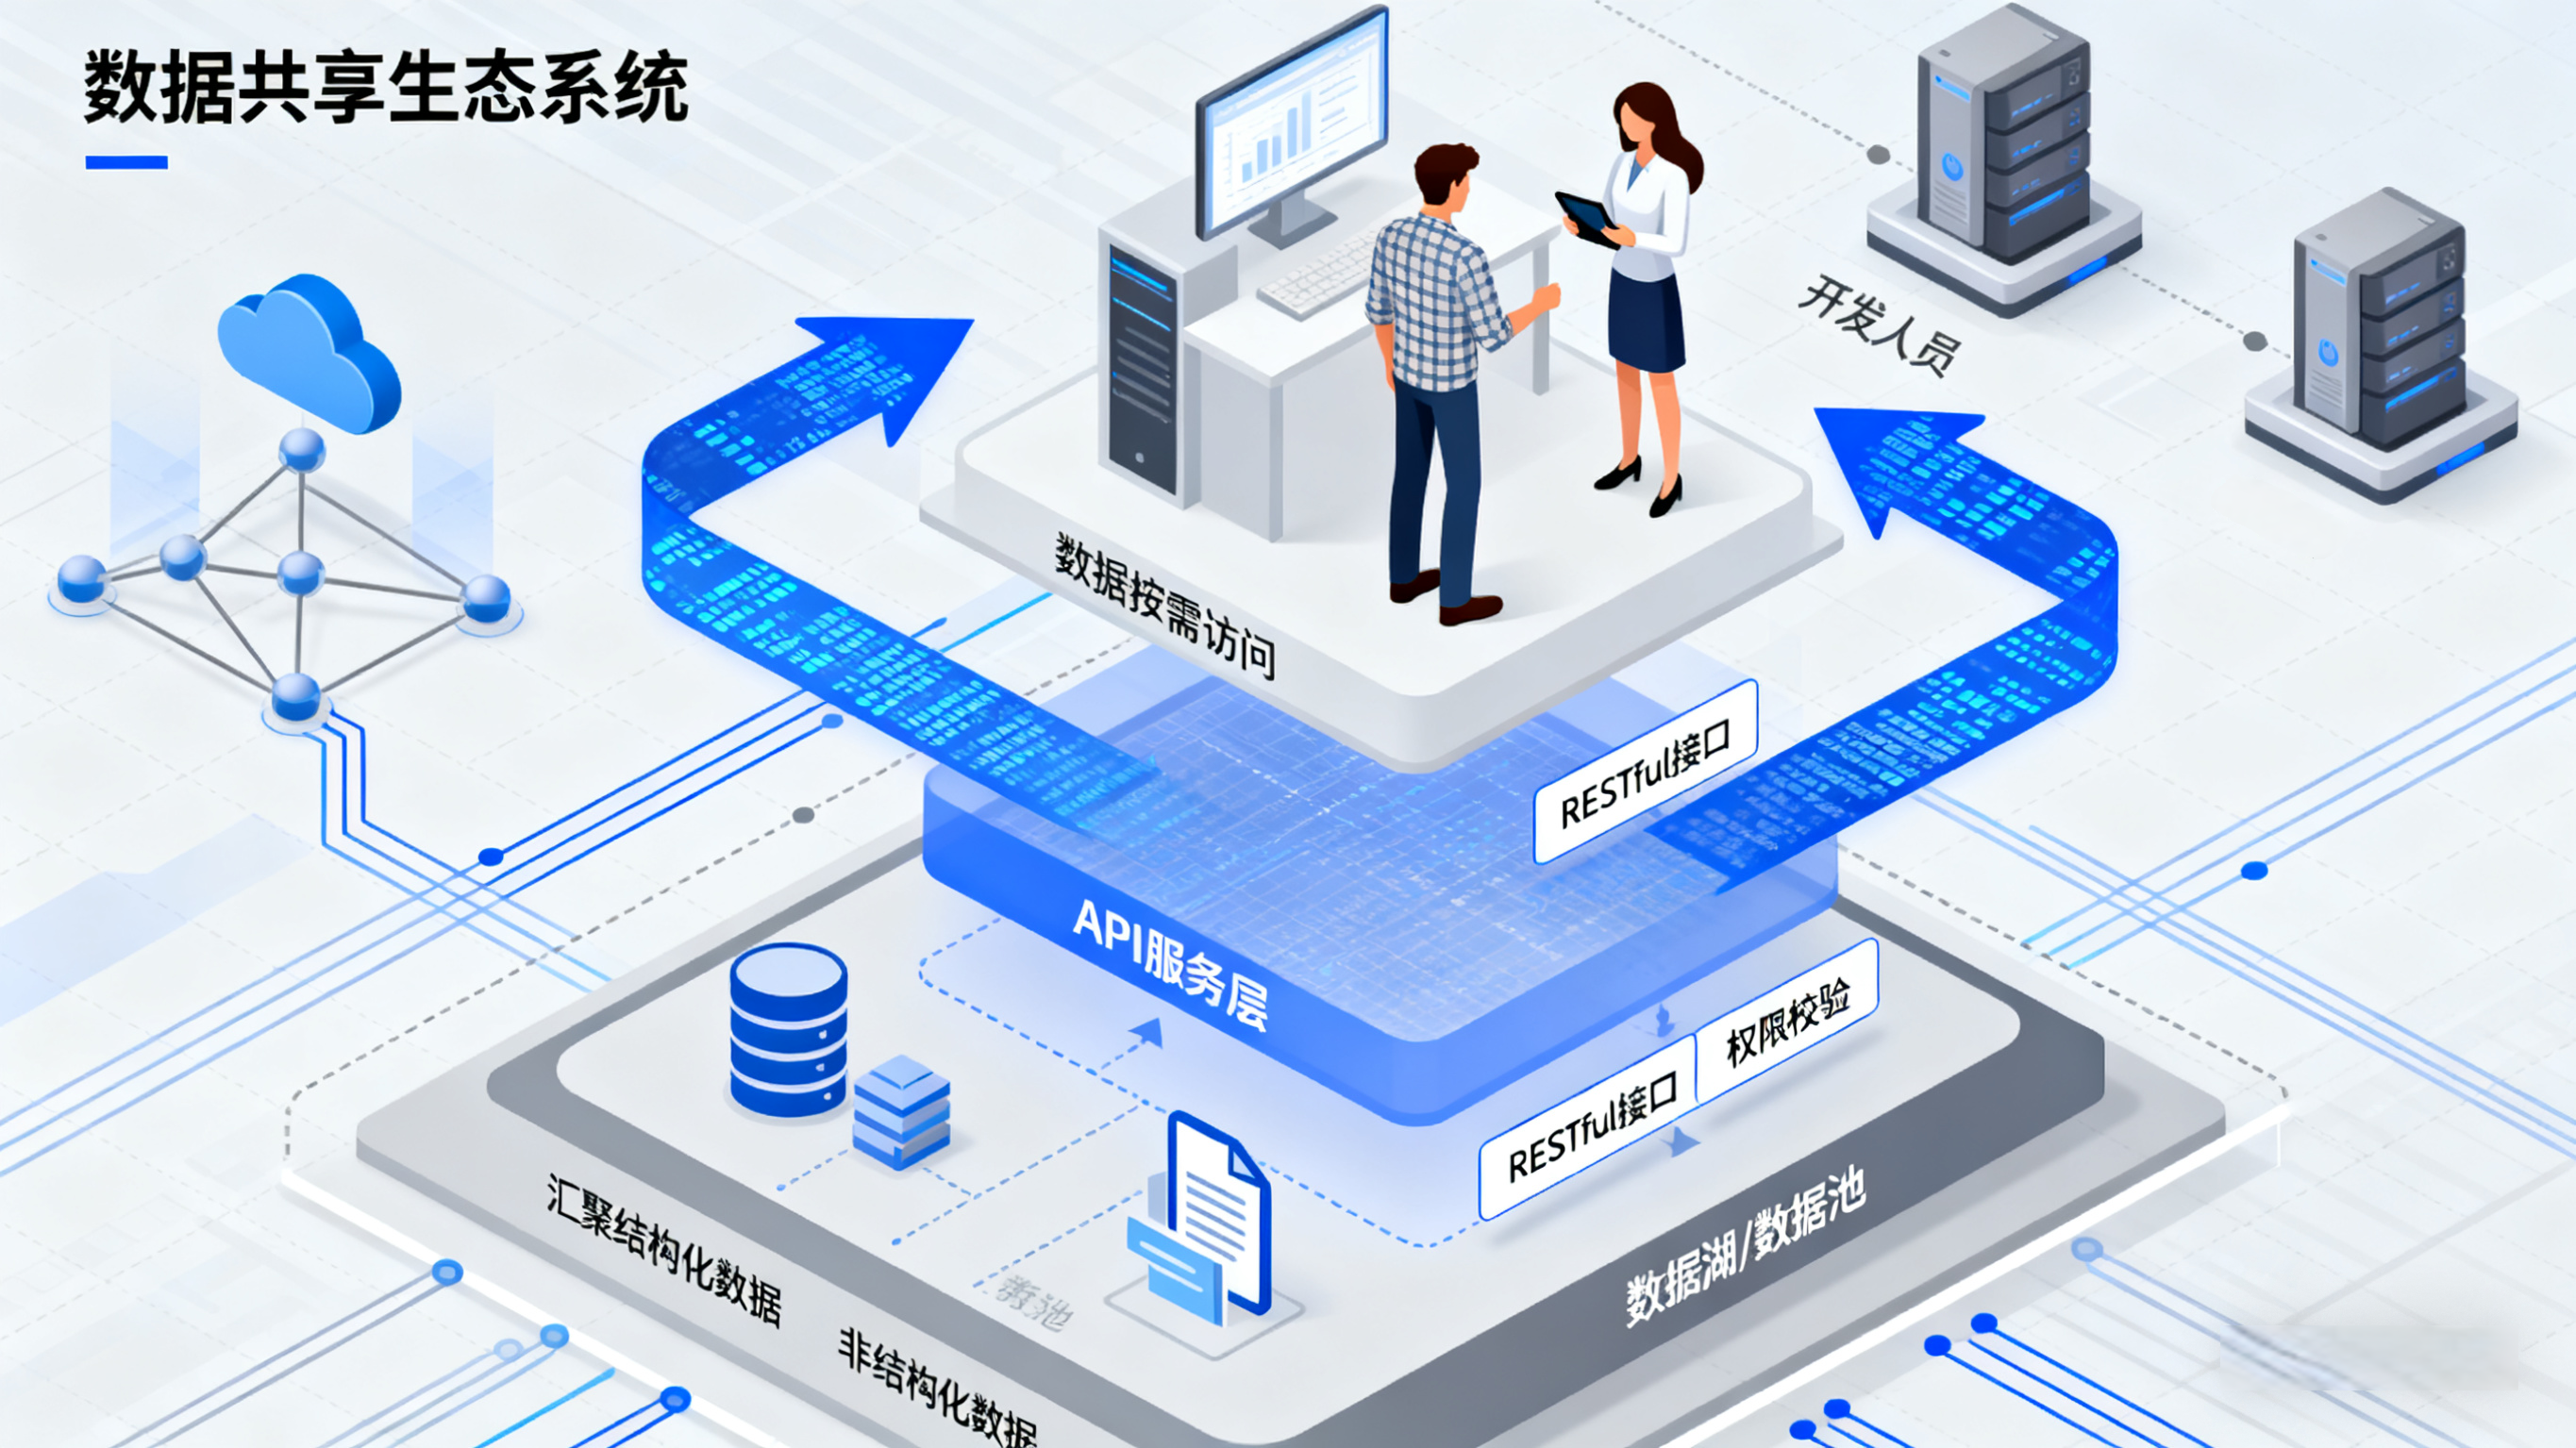
选择建议:通用企业网站首选 MySQL 或 MariaDB;复杂查询与数据密集场景用 PostgreSQL;轻量内部工具用 SQLite。
-
连接串与凭证管理
-
DSN 显式指定
charset=utf8mb4、连接与读写超时,避免默认字符集带来的乱码和长时间挂起。 - 账号密码走环境变量或密钥管理服务,不写进代码库、不打进日志,开发与生产使用独立凭证。
- 每个环境单独授权,数据库账号最小化:应用账号只拥有业务库的必要权限。
-
连接池与连接参数
数据库连接是昂贵资源,频繁建立与销毁会拖垮性能。连接池复用已建立的连接,并控制并发上限。
- 设置连接池上限(如 20~50,视机型与库配置),防止突发流量打满。
- 设置空闲回收与连接超时,避免僵死连接长期占用。
-
让应用连接数与数据库
max_connections对齐,预留监控与运维通道,避免全站无连接可用。
-
数据访问分层架构
上图的主线是依赖单向向下:客户端 → 展示层 → 业务层 → 数据访问层 → 数据存储层。数据访问层是全站唯一允许写 SQL 的位置,业务层只负责组织调用顺序与事务边界,展示层只处理请求与响应。
右侧的横向能力贯穿各层:连接管理保证复用与可控,安全控制把注入与越权挡在数据访问层之外,可观测与容错保证出问题时能定位、能保护数据库。
-
访问实现实操
-
访问方式对比
|
方式
|
优点
|
缺点与适用
|
|---|---|---|
|
原生 SQL 直连
|
简单直接,适合临时脚本
|
难防注入、难以维护,不用于正式业务
|
|
PDO 预处理
|
注入安全、参数绑定、跨库通用,是 PHP 首选
|
需手写 SQL,适合结构清晰的中大型站点
|
|
ORM
|
对象映射、开发快、减少样板代码
|
隐藏细节、复杂查询成本高,可搭配仓储模式使用
|
-
PHP + PDO 连接与预处理
// 凭证从环境变量读取,禁止写死在代码中
$dsn = 'mysql:host='.getenv('DB_HOST').';port=3306;'
.'dbname='.getenv('DB_NAME').';charset=utf8mb4';
$pdo = new PDO($dsn, getenv('DB_USER'), getenv('DB_PASS'), [
PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
PDO::ATTR_EMULATE_PREPARES => false, // 交给数据库真实预处理,防注入
PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
 ]);
// 预处理 + 参数绑定:SQL 结构与用户输入完全分离
$stmt = $pdo->prepare(
'SELECT id, name, email FROM users
WHERE email = :email AND status = :status'
);
$stmt->execute([':email' => $email, ':status' => (int)$status]);
$user = $stmt->fetch(); // 无记录时返回 false
关键点:
EMULATE_PREPARES = false 让占位符由数据库端完成转义与校验,这是防注入的根基。-
事务处理
$pdo->beginTransaction();
try {
    // 扣减库存(带条件防止超卖)
    $stmt = $pdo->prepare(
        'UPDATE products SET stock = stock - :n
          WHERE id = :id AND stock >= :n'
    );
    $stmt->execute([':n' => $count, ':id' => $productId]);

    // 写入订单
    $stmt = $pdo->prepare(
        'INSERT INTO orders (user_id, product_id, qty)
          VALUES (:u, :p, :q)'
    );
    $stmt->execute([':u' => $userId, ':p' => $productId, ':q' => $count]);

    $pdo->commit();
} catch (Throwable $e) {
    $pdo->rollBack(); // 任一步失败整体回滚
    throw $e;         // 交由上层统一记录与响应
}
-
用仓储模式收口 SQL
class UserRepository
{
    public function __construct(private PDO $pdo) {}

    public function findActiveByEmail(string $email): ?array
    {
        $stmt = $this->pdo->prepare(
            'SELECT id, name, email FROM users
              WHERE email = ? AND status = 1'
        );
        $stmt->execute([$email]);
        $row = $stmt->fetch();
        return $row === false ? null : $row;
    }
}
仓储模式让所有 SQL 集中一处:改表结构只动一个文件,权限校验与日志可在入口统一处理,也便于后续替换为 ORM 或读写分离。
-
安全加固
上图把安全动作内置于每个环节:参数白名单校验、预处理 SQL、绑定参数类型、异常统一分类处理。安全不是最后加一道墙,而是贯穿访问全程。
-
注入防护
- 始终使用预处理 + 参数绑定,禁止字符串拼接 SQL。
- 动态结构(表名、排序字段)一律走白名单枚举,不接受任意输入。
- 关闭模拟预处理,交给数据库端执行,从机制上杜绝注入。
-
最小权限与数据加密
-
数据库账号按职责最小授权:读写库分开,应用账号无
DROP / ALTER等危险权限。 - 传输层启用 TLS;手机号、身份证等敏感字段在应用层加密存储,展示时脱敏。
- 密钥独立管理,定期轮换,避免硬编码与明文日志。
-
访问审计
- 关键写操作记录操作人、时间、改动内容,支持事后追溯。
- 异常堆栈只进服务端日志,对外返回统一错误码,不暴露 SQL 与内部结构。
-
性能优化
-
索引与查询
-
为高频查询条件与关联键建立索引;避免
SELECT *,只取所需列。 -
大列表用键集分页代替深偏移分页,避免
OFFSET过大拖慢查询。 -
用
EXPLAIN检查执行计划,识别全表扫描与失效索引。
-
缓存与读写分离
- 热点数据(如配置、首页、榜单)写入 Redis / Memcached,减少数据库压力;注意失效与一致性。
- 读多写少时配置主从读写分离:写入走主库,查询走从库,并允许短暂延迟。
- 缓存穿透与击穿要做空值缓存与互斥重建,避免把压力打回数据库。
-
上线与运维检查清单
-
备份与监控
- 制定定期全量 + 增量备份,备份异地留存,定期演练恢复。
- 监控连接数、慢查询、错误率与延迟,超阈值触发告警。
- 结构变更走迁移脚本并灰度验证,具备回滚预案。
-
发布前逐项核对
|
检查项
|
是否达标
|
备注
|
|---|---|---|
|
所有 SQL 使用预处理 + 参数绑定
|
是 / 否
|
全局排查拼接写法
|
|
动态表名 / 排序字段走白名单
|
是 / 否
|
拒绝任意输入
|
|
数据库账号最小权限、凭证入密钥管理
|
是 / 否
|
生产独立凭证
|
|
连接池上限与库配置对齐,含超时
|
是 / 否
|
预留运维通道
|
|
事务覆盖多步写入,失败可回滚
|
是 / 否
|
含异常分支
|
|
关键查询有索引,慢查询纳入监控
|
是 / 否
|
EXPLAIN 复核
|
|
备份与恢复演练完成
|
是 / 否
|
异地留存
|
|
访问日志与告警已接入
|
是 / 否
|
异常不泄露 SQL
|
落地顺序建议:先收口数据访问层并全部改为预处理(安全底线),再补连接池与凭证管理(稳定性),随后叠加缓存与读写分离(性能),最后完善备份、监控与审计(可运维)。每一步都可独立上线验证,不必一次性重构。
上一篇:企业建网站与发布站点
下一篇:没有了
 相关文章


 精彩导读
 热门资讯